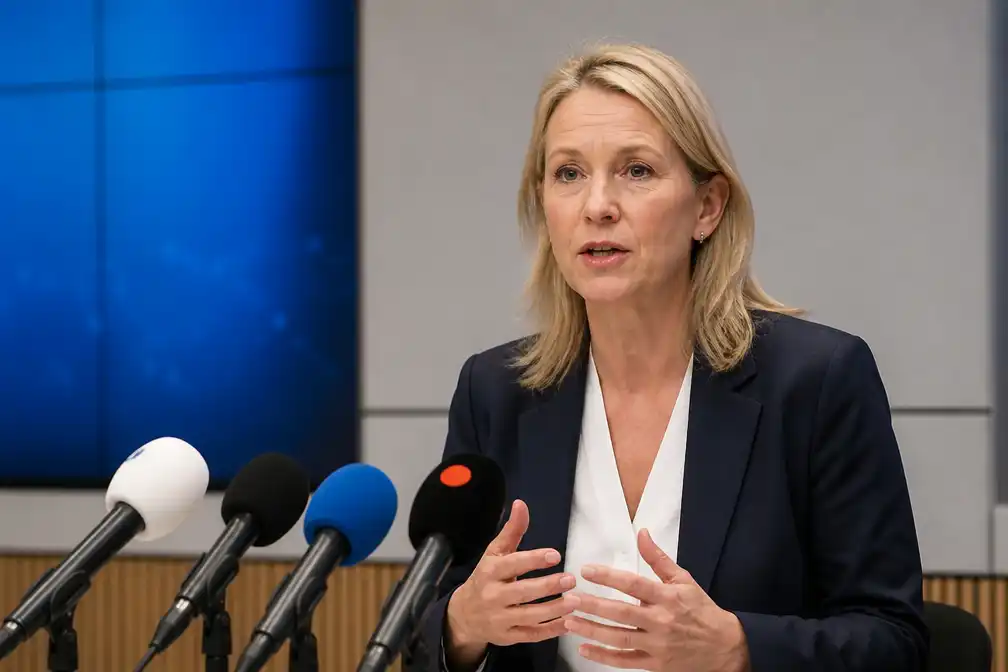
Het Nationaal Cyber Security Centrum (NCSC) heeft nog steeds geen signalen gezien van "actief misbruik" van een lek in de programmeertaal PHP. Dat zei directeur Matthijs van Amelsfort op de avond van 21 oktober 2026.
Van Amelsfort deed die uitspraak in het televisieprogramma Pauw & De Wit. Volgens de NCSC-directeur is er tot nu toe geen sprake van actief misbruik van de kwetsbaarheid, waarmee het eerdere beeld van het centrum ongewijzigd blijft.
PHP is een programmeertaal die veel wordt gebruikt voor websites en webapplicaties, waardoor kwetsbaarheden erin in principe grote aantallen systemen kunnen raken. Het NCSC, het centrale overheidsorgaan voor cyberveiligheidsadvies en incidentbestrijding, houdt de situatie naar eigen zeggen in de gaten.